
בואו נתכנן את הצעד הבא באבטחת הארגון
השאירו פרטים לשיחה
בדיקות חדירות: המדריך והשירות המרכזי / דוח מבדק חדירות – מה כולל
דוח מבדק חדירות אמור להסביר מה נבדק, מה נמצא ומה צריך לעשות בעקבות הממצאים. הוא נועד לשרת גם את ההנהלה וגם את אנשי הפיתוח והתשתיות. דוח שימושי מבחין בין עובדה שאומתה, סיכון אפשרי ומגבלה של הבדיקה. בדף זה מוסבר מה לבדוק בתוצר, איך להשתמש בו לתיעדוף ואיך לתעד את סגירת הממצאים.
תקציר מנהלים שמחובר לנכסים העסקיים
התקציר צריך להציג את משמעות החשיפה במילים שאפשר להבין בלי לעבור על כל הפרטים הטכניים. חשוב לתאר את נקודת ההתחלה, הנכסים המשמעותיים ומסלולי הגישה שהודגמו. אמירה כללית שהמערכת מסוכנת אינה מספיקה; נדרש קשר בין ממצא לבין מידע, תהליך או שירות שעלולים להיפגע. התקציר יכול להציע סדר טיפול, אך צריך להימנע מהבטחות שאין להן בסיס. מספר הממצאים אינו מדד יחיד לרמת הסיכון. ממצא אחד משמעותי עשוי להיות חשוב יותר מרשימה ארוכה של חשיפות מוגבלות, וההקשר העסקי צריך להיות ברור.
היקף, תאריך, גרסה ומגבלות
דוח צריך לתעד אילו נכסים וזרימות היו חלק מהמבדק ובאיזו סביבה. יש לציין גרסאות רלוונטיות, תפקידים שניתנו ונקודות התחלה. מגבלות כמו חוסר גישה, זמן מצומצם או רכיב שאינו פעיל משפיעות על הכיסוי ויש להציג אותן. היעדר ממצאים ברכיב שלא ניתן היה לבדוק אינו מעיד על אבטחתו. כשנבחנה סביבת בדיקה, חשוב להסביר אם ידועים הבדלים מהייצור. הנתונים האלה מאפשרים להבין מהי משמעות הדוח גם חודשים אחרי הביצוע. ללא תיעוד היקף, קשה להשוות בין מבדקים או להשתמש בתוצאה כחלק מהחלטה על שינוי מערכת.
מבנה של ממצא שאפשר לשחזר
ממצא טוב כולל תיאור, רכיב מושפע, תנאי התחלה, ראיות, תוצאה והשפעה. יש להציג מה הוכח ומה לא נבחן, ולא להרחיב את הטענה מעבר לראיות. לצוות הטכני נדרשת דרך להבין את הבעיה בסביבה המוסכמת, בלי לקבל מידע רגיש שאינו נחוץ. ראיות יכולות לכלול תצלום מסך או תיעוד בקשה מצומצם, בהתאם לסוג הבדיקה. דוגמאות בדוח צריכות לעבור צמצום של סודות ונתונים אישיים. חומרי בדיקה משלימים נמסרים בערוץ מוסכם, ולא בקישור ציבורי. התיעוד צריך להספיק לתיקון בלי להפוך בעצמו למקור חשיפה.
חומרה טכנית ותיעדוף עסקי
ציון חומרה מסייע לשפה משותפת, אבל אינו מחליף הבנה של הסביבה. חשיפה לאינטרנט, הרשאה נדרשת, רגישות מידע ובקרות קיימות משפיעות על סדר הטיפול. כדאי שהדוח יסביר מדוע ממצא קיבל את רמת החומרה שלו ויבחין בין דחיפות לבין מאמץ התיקון. לפעמים ממצא מורכב לתיקון מחייב אמצעי זמני, ולפעמים שינוי פשוט יכול להפחית סיכון משמעותי. ההחלטה על לוח הזמנים מתקבלת עם בעלי המערכת, תוך תיעוד האחריות. אין להפוך רשימת ציונים למדד יחיד שמסתיר מסלולי תקיפה או קשרים בין ממצאים.
המלצות שמטפלות בשורש הבעיה
המלצה צריכה להסביר איזה מנגנון יש לשנות ואיך ניתן לוודא שהשינוי עובד. אם נמצא דפוס של הרשאות חסרות, תיקון של כתובת אחת עשוי להשאיר בעיה בפעולות אחרות. אם התצורה נוצרת מקוד תשתית, שינוי ידני בלבד עלול להיעלם בפריסה. כדאי להציג גם את ההבדל בין תיקון מלא לבין אמצעי שמקטין חשיפה באופן זמני. הדוח אינו חייב להיות תוכנית פיתוח מפורטת, אך הוא צריך לספק כיוון מספיק לצוות הרלוונטי. בשיחת ההסבר אפשר לברר שאלות ולהתאים את דרך התיקון למגבלות הטכנולוגיות והעסקיות.
סיכום בדיקה חוזרת ושמירת חומרי הדוח
לאחר תיקון יש לתעד אילו ממצאים נבדקו שוב, באיזו גרסה ומה הייתה התוצאה. ממצא שלא ניתן לבדוק אינו שקול לממצא שנסגר. סיכום הבדיקה החוזרת צריך להציג מצב ברור ולהפנות לדוח המקורי. חשוב גם להגדיר מי רשאי לקבל את הדוח, כמה זמן הוא נשמר ואיך מועברים חומרי הראיות. דוח פנטסט עשוי להכיל מידע שמועיל לתוקף, ולכן אין לפרסם אותו ללא בחינה וצמצום. אם נדרש מסמך להצגה ללקוח, אפשר לשקול תקציר מוגבל שמתאר היקף ותהליך בלי לחשוף פרטי ניצול או נתונים רגישים.
איך מתכננים מבדק שאפשר לפעול לפי התוצאות שלו?
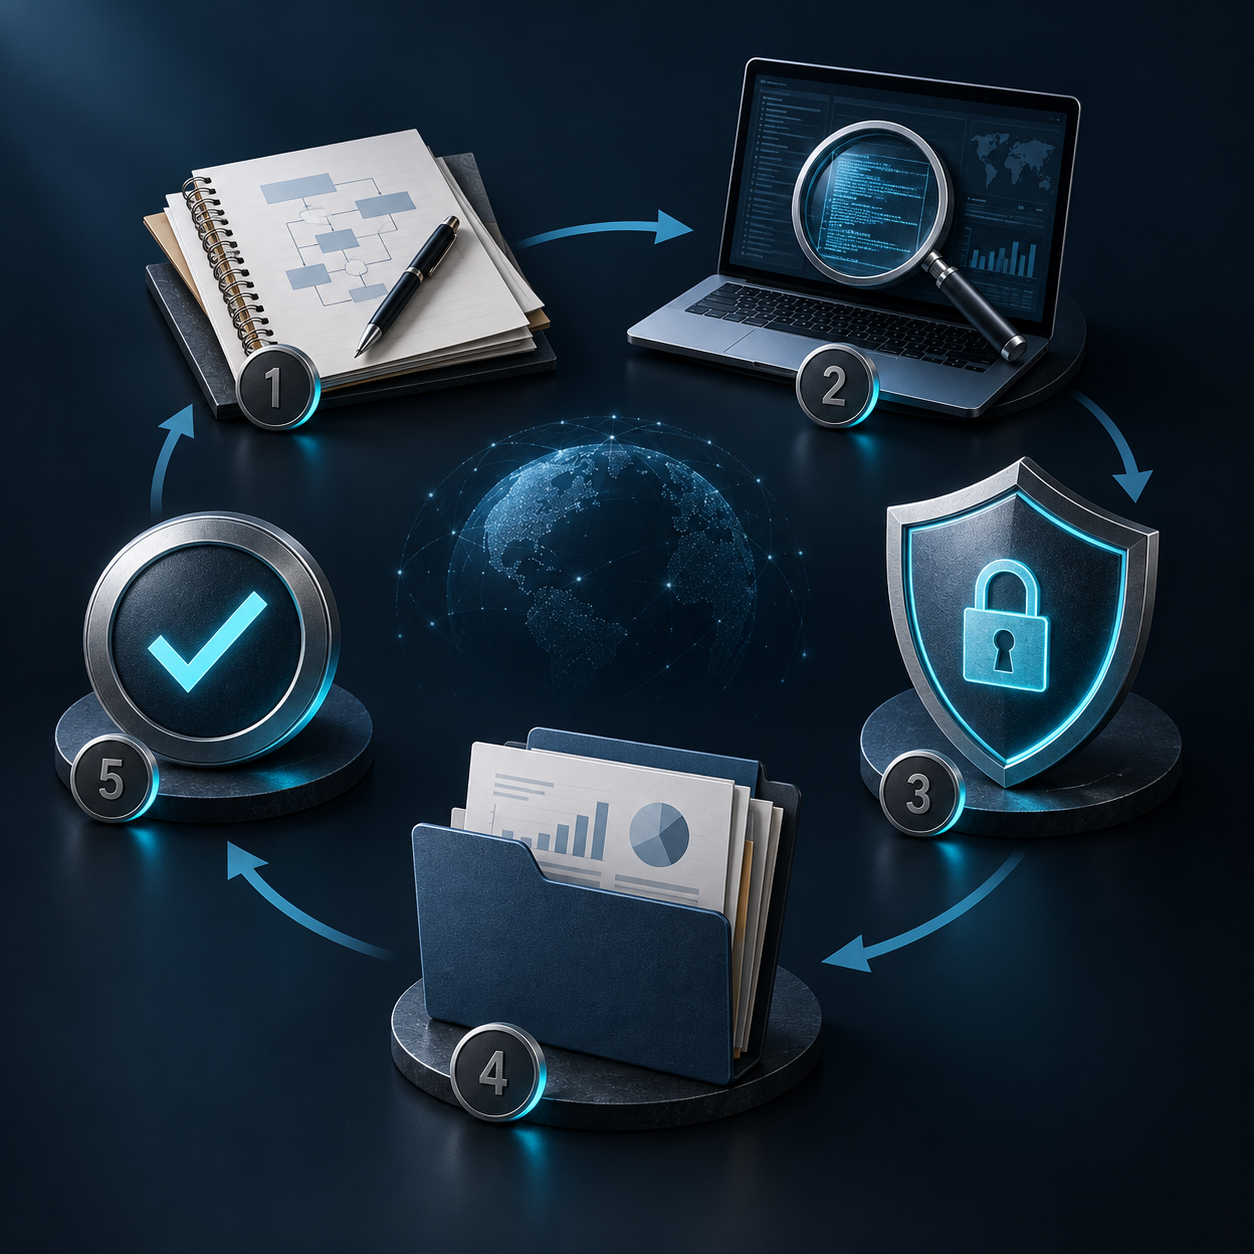
מבדק מועיל מתחיל בהגדרת השאלות שהארגון רוצה לקבל עליהן תשובה. האם משתמש יכול להגיע למידע של לקוח אחר? האם גישה מוגבלת מאפשרת התקדמות למערכת קריטית? האם צוות האבטחה מסוגל לזהות פעולה חשודה בזמן? את השאלות האלה מתרגמים להיקף עבודה, לתרחישים ולתוצרים. כך אפשר להבין מה נבדק בפועל, מה נשאר מחוץ לתחום ואילו מגבלות משפיעות על המסקנות. הצעת עבודה טובה מציגה את ההנחות האלה מראש, במקום להשאיר אותן לפרשנות בסיום הפרויקט.
גבולות, הרשאות ותיאום
לפני תחילת הפעילות מגדירים רשימת נכסים, בעלות על המערכות, חשבונות בדיקה, חלון פעילות ואנשי קשר. מגדירים גם פעולות אסורות, ספי עומס ותהליך עצירה במקרה של השפעה לא צפויה. שירות של צד שלישי אינו הופך לחלק מהבדיקה רק מפני שהוא מחובר למערכת שלכם. לכל רכיב נדרשת הרשאה מתאימה. בסביבה פעילה עדיף להשתמש בנתוני בדיקה ובחשבונות ייעודיים, ולתאם מראש כיצד יישמרו ראיות בלי להעתיק מידע אישי או עסקי מעבר לנדרש.
הוכחת השפעה בלי לגרום נזק
הבדיקה מתקדמת ממיפוי להבנת מנגנוני ההגנה ולבחינה מבוקרת של חולשות. כאשר נמצא נתיב אפשרי, המטרה היא לאסוף ראיות שמספיקות כדי להסביר את הסיכון ולתקן אותו. אין צורך להרחיב גישה או להוציא מאגר שלם כדי להראות שבעיית הרשאות קיימת. אפשר להגדיר מראש דוגמת מידע בטוחה ותנאי הצלחה מוסכמים. אם מתגלה ממצא חמור במהלך העבודה, דרך הדיווח וההסלמה צריכה להיות ברורה, כדי שהצוות האחראי יוכל להגיב בלי להמתין לדוח הסופי.
תיעדוף, תיקון ובדיקה חוזרת
בסיום חשוב לחבר בין חומרת הממצא לבין ההקשר של המערכת: רגישות המידע, חשיפה לאינטרנט, הרשאות נדרשות והשפעה תפעולית אפשרית. רשימת חולשות לבדה אינה מספיקה. צוותי הפיתוח והתשתיות צריכים לדעת מהו שורש הבעיה, אילו רכיבים מושפעים ואיך יוכלו לוודא שהתיקון יעיל. בדיקה חוזרת מתייחסת לגרסה ולתצורה המעודכנות, ומבדילה בין ממצא שנסגר, ממצא שנסגר חלקית וממצא שלא ניתן לאמת בגלל שינוי בהיקף או בהנגשת הסביבה.
מה להכין לקראת שיחת תיחום?
כדאי להכין תיאור קצר של המערכת, תרשים רכיבים, רשימת ממשקים ותפקידים, מידע על סביבת הבדיקה ומועד היעד העסקי. אין צורך לשלוח סיסמאות או מידע רגיש בטופס פנייה. בשיחה אפשר לברר אילו חומרים יועברו בערוץ מוסכם, מי מאשר את הפעילות ומי אחראי לתיקונים. אם קיימים ממצאים קודמים, אפשר להשתמש בהם לתכנון העבודה ולזיהוי אזורים שדורשים תשומת לב. אין להסיק מהיעדר ממצאים שהמערכת חסינה; התוצאה משקפת את ההיקף, התנאים והזמן שהוגדרו לבדיקה.
איך מודדים התקדמות לאחר המבדק?
כדאי להגדיר לכל ממצא גורם אחראי, מועד יעד והחלטה מתועדת. לפעמים אפשר לתקן מיד, ולפעמים נדרש שינוי במערכת או תיאום עם ספק. גם במקרה כזה חשוב להבחין בין טיפול בשורש הבעיה לבין אמצעי זמני שמקטין חשיפה. החלטה לדחות תיקון צריכה לכלול הסבר, מגבלה מפצה ומועד בחינה מחדש. כך נשמר הקשר בין הדוח לבין העבודה בפועל, גם כאשר כמה צוותים חולקים אחריות על אותו תהליך.
לאורך הזמן אפשר לעקוב אחר מספר הממצאים הפתוחים לפי חומרה, משך הזמן עד לתיקון וחזרת בעיות מאותו סוג. המדדים האלה מסייעים לזהות צורך בהדרכה, בבקרות פיתוח או בשינוי תצורה. הם אינם מבטיחים שלא יימצאו חולשות חדשות. כאשר מתחלפת גרסה, נוסף ממשק או משתנה מודל ההרשאות, צריך לבחון אם ההיקף הקודם עדיין מייצג את המערכת. בדיקה תקופתית מועילה יותר כאשר היא מתבססת על השינויים שהתרחשו ועל הסיכונים שהארגון רוצה להקטין.
בשיחת הסיכום רצוי להפריד בין מסר להנהלה לבין פירוט לצוותים הטכניים. ההנהלה צריכה להבין את המשמעות ואת סדר העדיפויות; אנשי המקצוע צריכים לקבל ראיות והמלצות שאפשר ליישם. לפני סגירת הפרויקט כדאי לוודא שהדוח הועבר בערוץ מוסכם ושברור מי שומר את החומרים, מי מקבל גישה אליהם ואילו ראיות יימחקו לפי ההסכם. ההנחיות האלה מגינות גם על המידע שנאסף במהלך הבדיקה.
תחומים משלימים שכדאי להכיר
לעיון במסגרת המקצועית: NIST SP 800-115: בדיקות והערכת אבטחה. מסגרת מקצועית מסייעת לתכנון; הכיסוי בפועל מוגדר בהצעת העבודה.
נגדיר יחד היקף שמתאים למערכת שלכם
לתמונה הרחבה ולבחירת סוג המבדק, עברו אל שירות בדיקות החדירות של ExploiX. לתיאום שיחת תיחום אפשר לפנות לצוות עם תיאור קצר של המערכת והצורך העסקי.
שאלות נפוצות
מה חייב להופיע בדוח מבדק חדירות?
היקף ומגבלות, תקציר, ממצאים, ראיות והמלצות תיקון. יש להגדיר מראש את סוג התוצר כדי לוודא שהוא מתאים להנהלה ולצוותים הטכניים.
האם מספר הממצאים קובע את איכות הדוח?
לא. חשובה המשמעות שלהם, איכות הראיות והיכולת לפעול לפי ההמלצות. מספר גבוה של התראות כלי אינו מוכיח שהבדיקה כיסתה תהליכים והרשאות.
האם הדוח הוא אישור שהמערכת בטוחה?
לא. הוא משקף בדיקה במסגרת היקף, זמן וגרסה מסוימים. גם דוח ללא ממצאים אינו מבטיח שאין חולשות, במיוחד בתחומים שלא נכללו או שלא היו זמינים.
האם אפשר לפרסם דוח פנטסט ללקוחות?
יש לבחון את התוכן ואת ההרשאות לפני שיתוף. דוח עשוי לכלול מידע רגיש. אפשר לעיתים להכין תקציר מצומצם שמציג תהליך וכיסוי בלי פרטי ניצול.
איך מתועדת סגירת ממצאים?
באמצעות בדיקה חוזרת וסיכום שמציין גרסה, סביבה ותוצאה לכל ממצא שנבחן. יש להבחין בין סגירה מלאה, תיקון חלקי וממצא שלא ניתן לאמת.
מה לברר לפני הזמנת המבדק?
פורמט הדוח, קהל היעד, שפת התוצר, שיחת ההסבר ואופן אימות התיקונים. כדאי לברר גם כללי שמירה והעברה של הראיות ומי יקבל גישה.