
בואו נתכנן את הצעד הבא באבטחת הארגון
השאירו פרטים לשיחה
בדיקות חדירות: המדריך והשירות המרכזי / מבדקי חוסן
מבדקי חוסן בוחנים איך הארגון מונע, מזהה ומטפל בתרחיש סייבר מוגדר. המושג יכול לתאר פעילויות שונות, ולכן לפני הזמנה חשוב להגדיר אם המטרה היא לאתר חולשות, לבדוק תגובה או לתרגל קבלת החלטות. דף זה מתמקד בחיבור בין הגנות טכניות לבין תהליך ארגוני, עם תרחישים מבוקרים ותוצאות שאפשר להשתמש בהן לשיפור.
מה ההבדל בין מבדק חוסן למבדק חדירות?
מבדק חדירות מתמקד לרוב בחולשות ובנתיבי גישה בתוך היקף מוסכם. בדיקת חוסן יכולה להוסיף בחינה של ניטור, הסלמה, תיאום והמשך פעילות. אין משמעות אחידה לכל שימוש במונח, ולכן צריך להגדיר את סוג העבודה בפועל. תרגיל שולחני, סימולציה טכנית ובדיקת רשת הם פעילויות שונות. לפני התחלה שואלים מה רוצים ללמוד ומה ייחשב תוצאה שימושית. אם המטרה היא לבחון את התגובה לאירוע, יש להגדיר צוותים, מידע שיימסר להם וגבולות פעילות, ולא להסתפק בסריקה של מערכות.
תרחיש שמתחיל מנכס עסקי
תרחיש טוב מתחבר לפעילות שהארגון צריך לשמור עליה: שירות ללקוחות, גישה למידע או יכולת ניהול מערכת. מגדירים נקודת התחלה, התפתחות אפשרית ושאלות שהצוותים צריכים לענות עליהן. דוגמאות לתרגיל יכולות להתייחס לחשבון שנפגע או לפעילות חשודה בממשק, בלי להפעיל נזק אמיתי. צריך להבחין בין אירוע מדומה לבין פעילות טכנית שדורשת הרשאה נפרדת. כך אפשר להתאים את העומק לרמת המוכנות ולמטרות. מספר רב של תרחישים אינו תמיד מועיל; תרחיש אחד מתועד היטב יכול להראות פערי תיאום שקשה לראות בבדיקה כללית.
מניעה וזיהוי: האם הבקרות פועלות יחד?
בקרה מונעת יכולה לעצור פעולה, ובקרה מזהה יכולה להתריע עליה. במסגרת ההיקף בוחנים האם אירועים רלוונטיים מגיעים למקום שבו הצוות יכול לראות אותם והאם הם מובנים. היעדר התראה אינו תמיד אומר שהמערכת לא אספה מידע; ייתכן שהפער נמצא בסינון, בהקשר או בתהליך הטיפול. חשוב לתעד איזה שלב נבחן ולמי הייתה גישה למידע. הפעילות צריכה להיות מתואמת עם מי שמוסמך לאשר אותה. אין להפעיל שינוי שמחליש הגנה כדי להקל על התרגיל, אלא להגדיר תרחיש בטוח שמאפשר למדוד את הבקרה הקיימת.
תגובה, הסלמה והחלטות במהלך אירוע
חוסן תלוי גם במי מקבל החלטה, איך מעבירים מידע ומתי מערבים צוות נוסף. תרגיל יכול לבחון האם ברור מי אחראי לבידוד מערכת, לבדיקה טכנית ולתקשורת פנימית. יש להגדיר שהפעולות מדומות כאשר אין הרשאה לבצע אותן בפועל. לעיתים הפער הוא במידע שחסר לקבלת החלטה ולא בטכנולוגיה. תיעוד ציר זמן ושאלות שהתעוררו מסייע לזהות צורך בנוהל או בשיפור התיאום. אין לפרסם פרטי אירוע או לשלוח הודעות לגורמים חיצוניים כחלק אוטומטי מהתרגיל. כל תקשורת בפועל מקבלת תיחום והרשאה משלה.
התאוששות והמשך פעילות
תרגיל יכול לבחון כיצד הארגון מתכנן חזרה לשירות, אילו מערכות תלויות זו בזו ואיך מאמתים שהסביבה מוכנה. בחינה של תוכנית התאוששות אינה שקולה לבדיקת שחזור מלאה. אם רוצים לבצע שחזור, נדרשת סביבה מוסכמת, הגדרת נתונים ותנאי פעולה. חשוב להבחין בין יעד עסקי לבין יכולת שנבדקה בפועל. בדיקת מסמכים יכולה לזהות פער בתכנון, אך אינה מוכיחה שהפעולה תצליח בייצור. מסקנות הדוח צריכות להתאים למה שבוצע, כדי שלא ייווצר ביטחון שגוי לגבי מערכות שלא נבחנו או תהליכים שלא הופעלו.
מדדים ותוכנית שיפור לאחר התרגיל
אפשר למדוד זמן עד לזיהוי, איכות המידע שהגיע לצוותים, בהירות האחריות והתקדמות בהחלטות, בהתאם לתרחיש. את המדדים מפרשים ביחס לתנאי התרגיל ולא משווים באופן אוטומטי לאירוע אמיתי. בסיכום מפרידים בין ממצא טכני, פער נוהלי ושאלה שלא ניתן היה לענות עליה. לכל פעולה מגדירים בעלות ומועד בחינה. תרגיל חוזר יכול לבדוק אם השינוי סייע, אך כדאי לעדכן גם את התרחיש כדי לא לבחון רק היכרות עם אותו רצף. מבדקי Web, API ותשתיות יכולים להשלים את תמונת החוסן כאשר נדרש גם אימות של נתיבי גישה טכניים.
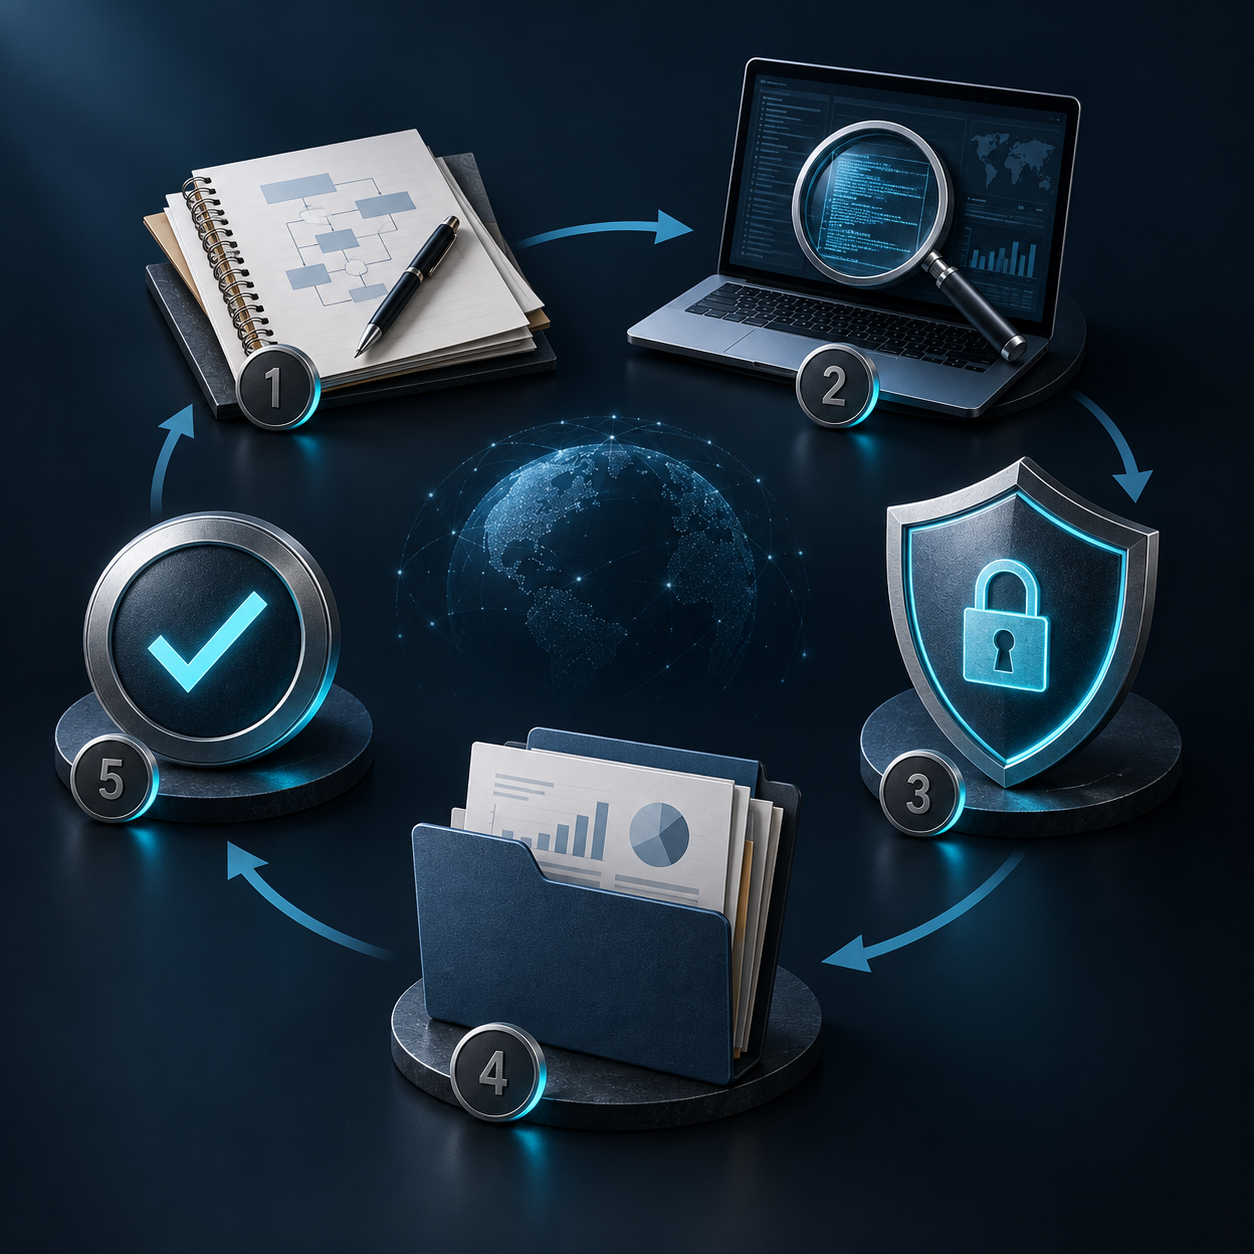
איך מתכננים מבדק שאפשר לפעול לפי התוצאות שלו?
מבדק מועיל מתחיל בהגדרת השאלות שהארגון רוצה לקבל עליהן תשובה. האם משתמש יכול להגיע למידע של לקוח אחר? האם גישה מוגבלת מאפשרת התקדמות למערכת קריטית? האם צוות האבטחה מסוגל לזהות פעולה חשודה בזמן? את השאלות האלה מתרגמים להיקף עבודה, לתרחישים ולתוצרים. כך אפשר להבין מה נבדק בפועל, מה נשאר מחוץ לתחום ואילו מגבלות משפיעות על המסקנות. הצעת עבודה טובה מציגה את ההנחות האלה מראש, במקום להשאיר אותן לפרשנות בסיום הפרויקט.
גבולות, הרשאות ותיאום
לפני תחילת הפעילות מגדירים רשימת נכסים, בעלות על המערכות, חשבונות בדיקה, חלון פעילות ואנשי קשר. מגדירים גם פעולות אסורות, ספי עומס ותהליך עצירה במקרה של השפעה לא צפויה. שירות של צד שלישי אינו הופך לחלק מהבדיקה רק מפני שהוא מחובר למערכת שלכם. לכל רכיב נדרשת הרשאה מתאימה. בסביבה פעילה עדיף להשתמש בנתוני בדיקה ובחשבונות ייעודיים, ולתאם מראש כיצד יישמרו ראיות בלי להעתיק מידע אישי או עסקי מעבר לנדרש.
הוכחת השפעה בלי לגרום נזק
הבדיקה מתקדמת ממיפוי להבנת מנגנוני ההגנה ולבחינה מבוקרת של חולשות. כאשר נמצא נתיב אפשרי, המטרה היא לאסוף ראיות שמספיקות כדי להסביר את הסיכון ולתקן אותו. אין צורך להרחיב גישה או להוציא מאגר שלם כדי להראות שבעיית הרשאות קיימת. אפשר להגדיר מראש דוגמת מידע בטוחה ותנאי הצלחה מוסכמים. אם מתגלה ממצא חמור במהלך העבודה, דרך הדיווח וההסלמה צריכה להיות ברורה, כדי שהצוות האחראי יוכל להגיב בלי להמתין לדוח הסופי.
תיעדוף, תיקון ובדיקה חוזרת
בסיום חשוב לחבר בין חומרת הממצא לבין ההקשר של המערכת: רגישות המידע, חשיפה לאינטרנט, הרשאות נדרשות והשפעה תפעולית אפשרית. רשימת חולשות לבדה אינה מספיקה. צוותי הפיתוח והתשתיות צריכים לדעת מהו שורש הבעיה, אילו רכיבים מושפעים ואיך יוכלו לוודא שהתיקון יעיל. בדיקה חוזרת מתייחסת לגרסה ולתצורה המעודכנות, ומבדילה בין ממצא שנסגר, ממצא שנסגר חלקית וממצא שלא ניתן לאמת בגלל שינוי בהיקף או בהנגשת הסביבה.
מה להכין לקראת שיחת תיחום?
כדאי להכין תיאור קצר של המערכת, תרשים רכיבים, רשימת ממשקים ותפקידים, מידע על סביבת הבדיקה ומועד היעד העסקי. אין צורך לשלוח סיסמאות או מידע רגיש בטופס פנייה. בשיחה אפשר לברר אילו חומרים יועברו בערוץ מוסכם, מי מאשר את הפעילות ומי אחראי לתיקונים. אם קיימים ממצאים קודמים, אפשר להשתמש בהם לתכנון העבודה ולזיהוי אזורים שדורשים תשומת לב. אין להסיק מהיעדר ממצאים שהמערכת חסינה; התוצאה משקפת את ההיקף, התנאים והזמן שהוגדרו לבדיקה.
איך מודדים התקדמות לאחר המבדק?
כדאי להגדיר לכל ממצא גורם אחראי, מועד יעד והחלטה מתועדת. לפעמים אפשר לתקן מיד, ולפעמים נדרש שינוי במערכת או תיאום עם ספק. גם במקרה כזה חשוב להבחין בין טיפול בשורש הבעיה לבין אמצעי זמני שמקטין חשיפה. החלטה לדחות תיקון צריכה לכלול הסבר, מגבלה מפצה ומועד בחינה מחדש. כך נשמר הקשר בין הדוח לבין העבודה בפועל, גם כאשר כמה צוותים חולקים אחריות על אותו תהליך.
לאורך הזמן אפשר לעקוב אחר מספר הממצאים הפתוחים לפי חומרה, משך הזמן עד לתיקון וחזרת בעיות מאותו סוג. המדדים האלה מסייעים לזהות צורך בהדרכה, בבקרות פיתוח או בשינוי תצורה. הם אינם מבטיחים שלא יימצאו חולשות חדשות. כאשר מתחלפת גרסה, נוסף ממשק או משתנה מודל ההרשאות, צריך לבחון אם ההיקף הקודם עדיין מייצג את המערכת. בדיקה תקופתית מועילה יותר כאשר היא מתבססת על השינויים שהתרחשו ועל הסיכונים שהארגון רוצה להקטין.
בשיחת הסיכום רצוי להפריד בין מסר להנהלה לבין פירוט לצוותים הטכניים. ההנהלה צריכה להבין את המשמעות ואת סדר העדיפויות; אנשי המקצוע צריכים לקבל ראיות והמלצות שאפשר ליישם. לפני סגירת הפרויקט כדאי לוודא שהדוח הועבר בערוץ מוסכם ושברור מי שומר את החומרים, מי מקבל גישה אליהם ואילו ראיות יימחקו לפי ההסכם. ההנחיות האלה מגינות גם על המידע שנאסף במהלך הבדיקה.
תחומים משלימים שכדאי להכיר
לעיון במסגרת המקצועית: NIST SP 800-115: תכנון והערכת בדיקות אבטחה. מסגרת מקצועית מסייעת לתכנון; הכיסוי בפועל מוגדר בהצעת העבודה.
נגדיר יחד היקף שמתאים למערכת שלכם
לתמונה הרחבה ולבחירת סוג המבדק, עברו אל שירות בדיקות החדירות של ExploiX. לתיאום שיחת תיחום אפשר לפנות לצוות עם תיאור קצר של המערכת והצורך העסקי.
שאלות נפוצות
מה כולל מבדק חוסן?
הדבר תלוי במטרה: בחינת בקרות, תגובה, תיאום או תרחיש טכני. יש להגדיר מראש פעילות ותוצרים, משום שאין היקף אחיד לכל שימוש במונח.
האם מבדק חוסן הוא פנטסט?
לפעמים הוא כולל פנטסט, אך לא בהכרח. תרגיל תגובה או תרגיל שולחני שונים מבדיקה טכנית של חולשות. ההצעה צריכה לפרט מה מתבצע.
האם צריך להשבית מערכות כדי לתרגל?
לא באופן אוטומטי. אפשר להשתמש בתרחישים מדומים ובסביבת בדיקה. פעולה בייצור או בדיקת שחזור דורשת תיחום, הרשאה ותנאי עצירה נפרדים.
איך בוחנים את יכולת הזיהוי?
מגדירים פעילות בטוחה ומוסכמת ובודקים את האירועים והתהליך שנוצרו. יש להפריד בין איסוף מידע, יצירת התראה והטיפול של הצוות, בהתאם להיקף.
האם התרגיל כולל תקשורת ללקוחות?
לא ללא הגדרה והרשאה מפורשות. אפשר לתרגל החלטה וניסוח בתוך התרחיש בלי לשלוח הודעה אמיתית. תקשורת חיצונית אינה שלב אוטומטי.
מה מקבלים בסיום?
סיכום תרחיש, מגבלות, ממצאים ופעולות שיפור לפי גורם אחראי. אם נבחנו מדדים, מציגים אותם בהקשר של תנאי התרגיל ומתכננים דרך לבדוק את השיפור.